
Guatemala aprueba su Ley Marco de Ciberseguridad: qué establece y a quién afecta.
Autor: Josué Arias
Guatemala ya tiene una ley dedicada a la ciberseguridad: el Decreto 26-2026, Ley Marco de Ciberseguridad, publicado el 17 de noviembre de 2026, que entra en vigencia el 17 de diciembre de 2026.
En este artículo resumimos qué establece y a quiénes alcanza.
Guatemala aprueba su Ley Marco de Ciberseguridad: qué establece y a quién afecta.
La ley en 30 segundos
En términos sencillos, la ley hace cuatro cosas:
- Crea instituciones que coordinan la ciberseguridad del país y atienden los incidentes de mayor impacto.
- Obliga a reportar ataques a quienes prestan servicios esenciales, en plazos de horas.
- Define ocho delitos informáticos, como el acceso sin permiso, el fraude informático y la suplantación de identidad, con penas de 2 a 8 años de prisión.
- Refuerza la investigación y la cooperación internacional para perseguir estos delitos aunque se cometan desde el extranjero.
Qué establece la ley
Una estructura nacional de ciberseguridad
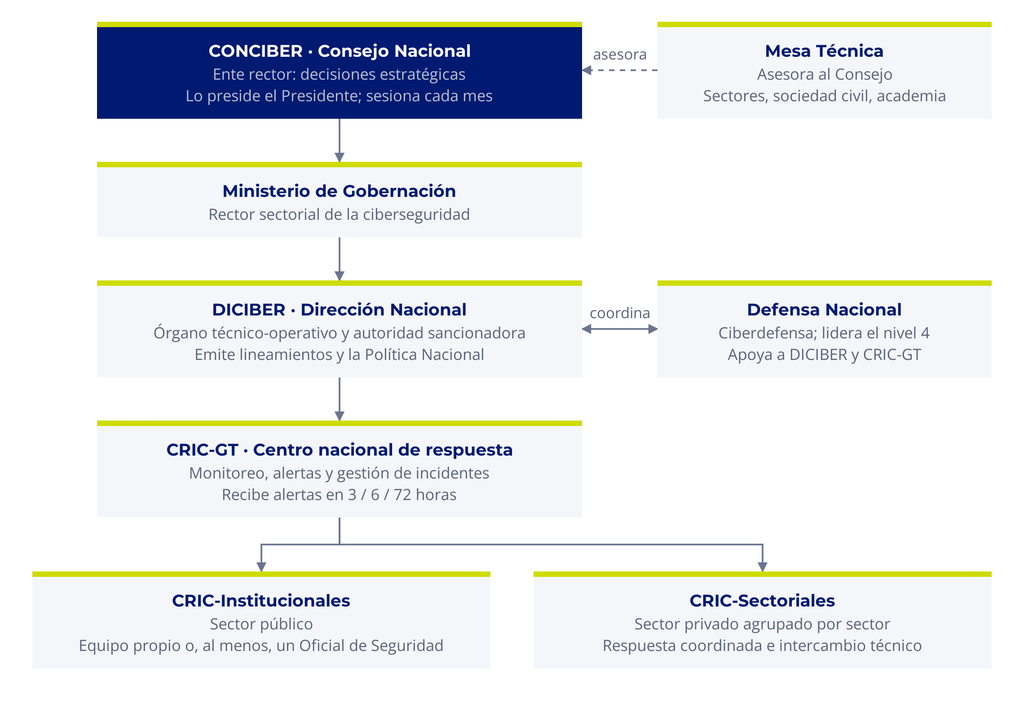
La ley crea tres piezas principales. El Consejo Nacional de Ciberseguridad (CONCIBER), presidido por el Presidente de la República, toma las decisiones estratégicas. La Dirección Nacional de Ciberseguridad (DICIBER), dentro del Ministerio de Gobernación, ejecuta y supervisa. El Centro de Respuesta a Incidentes de Ciberseguridad de Guatemala (CRIC-GT) atiende y coordina los incidentes.
Reglas para reportar incidentes
Cuando ocurre un ataque o una falla de seguridad significativa, los equipos de respuesta de instituciones y sectores deben avisar al CRIC-GT en plazos fijos. La información se trata como confidencial.
| Situación | Plazo | Desde |
|---|---|---|
| Primer aviso si afecta infraestructura crítica | 3 horas | Detección |
| Primer aviso en los demás casos | 6 horas | Detección |
| Reporte completo | 72 horas | Detección |
Nuevos delitos informáticos
La ley sustituye los delitos informáticos del Código Penal por ocho figuras actualizadas. El Ministerio Público los investiga de oficio, sin necesidad de que la víctima presente querella.
| Delito | En qué consiste | Prisión |
|---|---|---|
| Interceptación ilícita | Espiar o captar comunicaciones o datos privados que viajan por una red | 5 a 8 años |
| Ataque a un sistema | Impedir o entorpecer que un sistema informático funcione | 5 a 8 años |
| Ataque a los datos | Borrar, dañar, ocultar o alterar información sin autorización | 5 a 7 años |
| Fraude informático | Obtener dinero u otro beneficio manipulando datos o sistemas, incluido el engaño a las personas | 4 a 8 años |
| Acceso ilícito | Entrar sin permiso a un sistema o cuenta protegidos | 4 a 6 años |
| Abuso de dispositivos | Fabricar, vender o compartir herramientas o contraseñas para cometer estos delitos | 3 a 6 años |
| Falsificación informática | Crear o alterar datos para que pasen por auténticos | 2 a 6 años |
| Suplantación de identidad | Hacerse pasar por otra persona por medios informáticos | 2 a 4 años; 3 a 6 si vulnera medidas de seguridad |
Más capacidad para investigar
- Fiscalía especializada en el Ministerio Público y una Red 24/7 para pedir ayuda inmediata a otros países (Arts. 74 y 75).
- Juzgados especializados y unidades de apoyo en la Policía Nacional Civil, el Inacif y la Defensa Pública (Arts. 76 a 79).
- Reglas para la prueba digital: preservación urgente de datos, órdenes judiciales y cooperación con otros países, con control judicial (Arts. 59 a 73).
- Educación: la ciberseguridad se incorporará al Currículo Nacional Base (Art. 81).
A quiénes alcanza
La ley protege a toda la población, pero sus obligaciones recaen sobre todo en quienes prestan servicios esenciales o administran sistemas críticos.
| Quién | Qué implica |
|---|---|
| Cualquier persona | Está protegida como posible víctima. Puede ser procesada por un ciberdelito si el hecho se origina o tiene efectos en Guatemala, sea guatemalteca o extranjera (Art. 3). |
| Empresas de servicios esenciales o infraestructura crítica | Deben aplicar medidas de seguridad adecuadas al riesgo, reportar incidentes y responden ante un régimen de infracciones (Arts. 35 a 39). |
| Toda empresa u organización | Si se usa para cometer un delito, enfrenta multas de Q100,000 a Q300,000 y otras sanciones. Si es víctima, se valorará cuánto cuidó su seguridad (Art. 55). |
| Entidades públicas | Deben contar con un equipo de respuesta a incidentes o, como mínimo, con un Oficial de Seguridad de la Información (Art. 29). |
| Bancos y sectores con regulación propia | Siguen su normativa sectorial; la ley coordina con la Superintendencia de Bancos (Arts. 32 y 36). |
| Investigadores, docentes y estudiantes | No cometen delito si actúan con fines académicos, sin lucro, sin causar daño y con divulgación responsable de vulnerabilidades (Arts. 43 y 56). |
Pendiente: el reglamento y un Catálogo Nacional de Infraestructuras Críticas Digitales precisarán qué servicios y empresas concretas quedan obligados.
Cuándo aplica
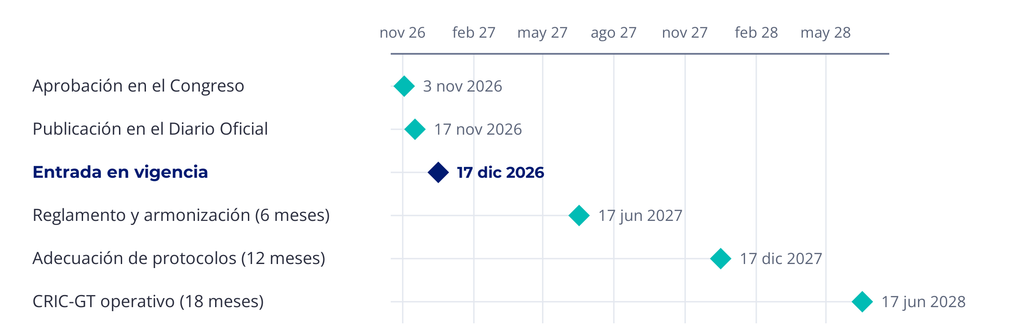
Los delitos rigen desde el 17 de diciembre de 2026. El resto de la ley se implementa por etapas en un máximo de 18 meses.
Pasos prácticos a considerar
La ley no exige trámites a las personas, pero es un buen momento para revisar hábitos y, en las organizaciones, prepararse antes de que llegue el reglamento.
Para las personas
- Proteja sus cuentas: use contraseñas distintas y active la verificación en dos pasos en correo, banca y redes sociales.
- Desconfíe de mensajes urgentes que piden datos, códigos o transferencias: el engaño es la vía más común del fraude informático.
- No comparta ni compre contraseñas o herramientas para entrar en cuentas ajenas; puede constituir delito.
- Si es víctima, guarde la evidencia (capturas, mensajes, comprobantes) y denuncie ante el Ministerio Público o la Policía Nacional Civil. Si hay dinero de por medio, avise de inmediato a su banco.
Para empresas y emprendimientos
- Determine si presta un servicio esencial o si sus sistemas sostienen infraestructura crítica.
- Designe un responsable de seguridad de la información con funciones claras.
- Prepare un plan de respuesta a incidentes que permita avisar en 3 o 6 horas y entregar un reporte completo en 72.
- Documente sus medidas de seguridad: si sufre un ataque, su nivel de diligencia será valorado.
- Formalice por contrato cualquier prueba de seguridad o simulación de ataque, con su objeto y alcance.
Para entidades públicas
- Conforme o fortalezca su equipo de respuesta o, como mínimo, nombre un Oficial de Seguridad de la Información.
- Adecue sus protocolos y manuales dentro de los 12 meses que fija la ley.
Para investigadores y estudiantes
- Deje por escrito la autorización y el alcance de cualquier prueba y siga protocolos de divulgación responsable de vulnerabilidades.
¿Tiene dudas sobre cómo le afecta la ley? Contacte al equipo de Servicios de Ciberseguridad de TechCore.
Este artículo resume el Decreto 26-2026 publicado en el Diario de Centro América del 17 de noviembre de 2026. Es informativo y no constituye asesoría legal.